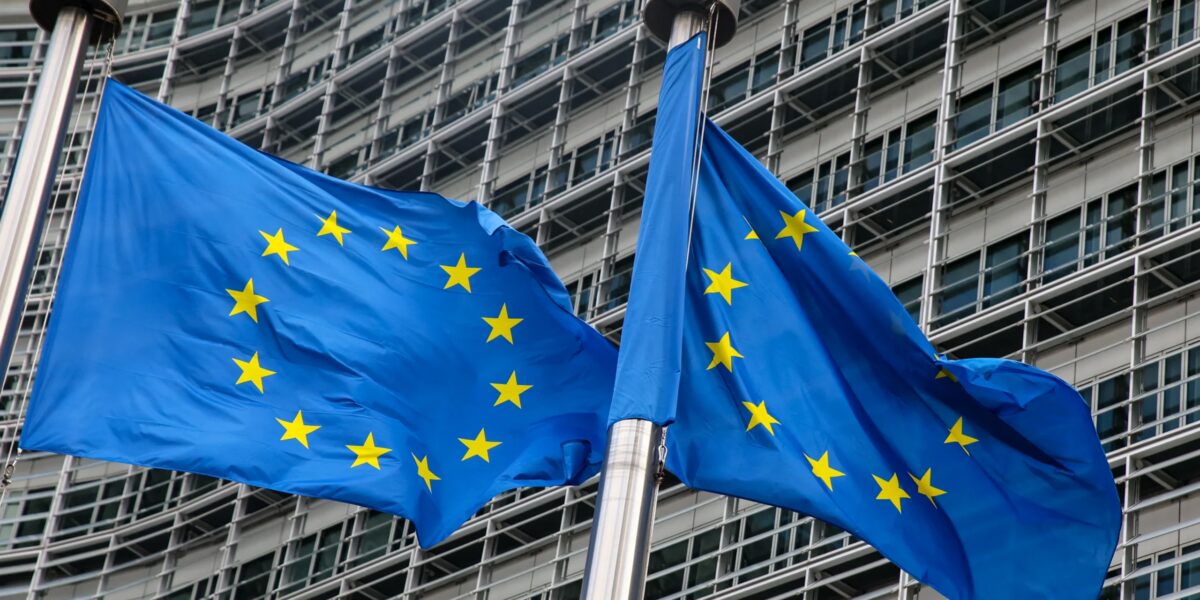


حاولت حكومات أجنبية السيطرة على تطبيق واتساب وحسابات المراسلة الأخرى التابعة لكبار المسؤولين في الاتحاد الأوروبي، وفقًا لعرض داخلي قدمته وحدة الدفاع السيبراني في الاتحاد.
حددت الإحاطة الإعلامية التي عُقدت في يوليو/تموز للمسؤولين من حكومات الاتحاد الأوروبي الوطنية “الاستيلاء على الحسابات التي تستهدف مسؤولين رفيعي المستوى” باعتبارها واحدة من التهديدات الإلكترونية الرائدة في الاتحاد الأوروبي هذا العام، وفقًا لبوليتيكو.
تمثل الوثيقة اعترافًا رسميًا من الاتحاد الأوروبي بأن كبار المسؤولين قد تم استهدافهم من خلال تطبيقات المراسلة وتنسب هذا النشاط رسميًا إلى حكومات أجنبية.
التصيد الاحتيالي الذي ترعاه الدولة
ووصف مسؤولو الأمن السيبراني في الاتحاد الأوروبي الهجمات بأنها “تصيد برعاية الدولة”، وتتضمن محاولات مخصصة لحث أهداف محددة على فتح مرفقات ضارة أو اتباع روابط مشبوهة.
واعتمد المهاجمون أيضًا على “تقنيات الهندسة الاجتماعية”، وفقًا للعرض التقديمي، باستخدام أساليب شخصية مصممة لزيادة فرص استجابة المسؤولين.
ويسلط التركيز على الحسابات الفردية الضوء على التهديد الذي تشكله محاولات اختراق الاتصالات التي تستخدمها شخصيات سياسية وعسكرية ودبلوماسية رفيعة المستوى.
منصات المراسلة تحت الضغط
وكانت المخاوف بشأن خدمات الرسائل التجارية قد دفعت بالفعل إلى اتخاذ إجراءات داخل المفوضية الأوروبية في وقت سابق من هذا العام.
طُلب من بعض كبار المسؤولين في المفوضية إغلاق مجموعة Signal بسبب مخاوف القرصنة.
كما حذرت السلطات السيبرانية الوطنية الحكومات من تقليل اعتمادها على المنصات التجارية مثل WhatsApp وSignal للاتصالات الرسمية.
وحذرت خمس وكالات استخباراتية وسيبرانية وطنية على الأقل في مارس/آذار من الحملات النشطة التي تستهدف مستخدمي الخدمتين.
ونسبت أجهزة المخابرات الهولندية هذا النشاط إلى روسيا، بينما قالت ألمانيا إن المتسللين كانوا يستهدفون “أفرادًا رفيعي المستوى في السياسة والجيش والدبلوماسية، بالإضافة إلى الصحفيين الاستقصائيين”.
تكتيكات الاستيلاء على الحساب
تضمنت إحدى التقنيات قيام المهاجمين بانتحال شخصية برنامج الدردشة الآلي لدعم Signal.
وتم إقناع الأهداف بتسليم رموز التحقق، مما يسمح للمهاجمين بالسيطرة على الحسابات والوصول إلى الاتصالات الواردة والمحادثات الجماعية.
ووضع العرض التقديمي للاتحاد الأوروبي محاولات الاستيلاء على الحسابات هذه ضمن أهم التهديدات السيبرانية التي تواجه الكتلة.
ثمانية حوادث كبيرة
وسجلت مؤسسات الاتحاد الأوروبي ثمانية “حوادث كبيرة” حتى الآن هذا العام، وفقا للعرض.
كما سلط مسؤولو الأمن السيبراني الضوء على نقاط الضعف الهيكلية في مؤسسات الكتلة.
تستمر هيئات الاتحاد الأوروبي المختلفة في تشغيل أنظمة فنية منفصلة للأمن السيبراني، في حين لا يوجد حل مشترك لتبادل الوثائق الحساسة والسرية.
تاريخ النشر لدى المصدر:
2026-08-26 16:18:00
كاتب المصدر: