
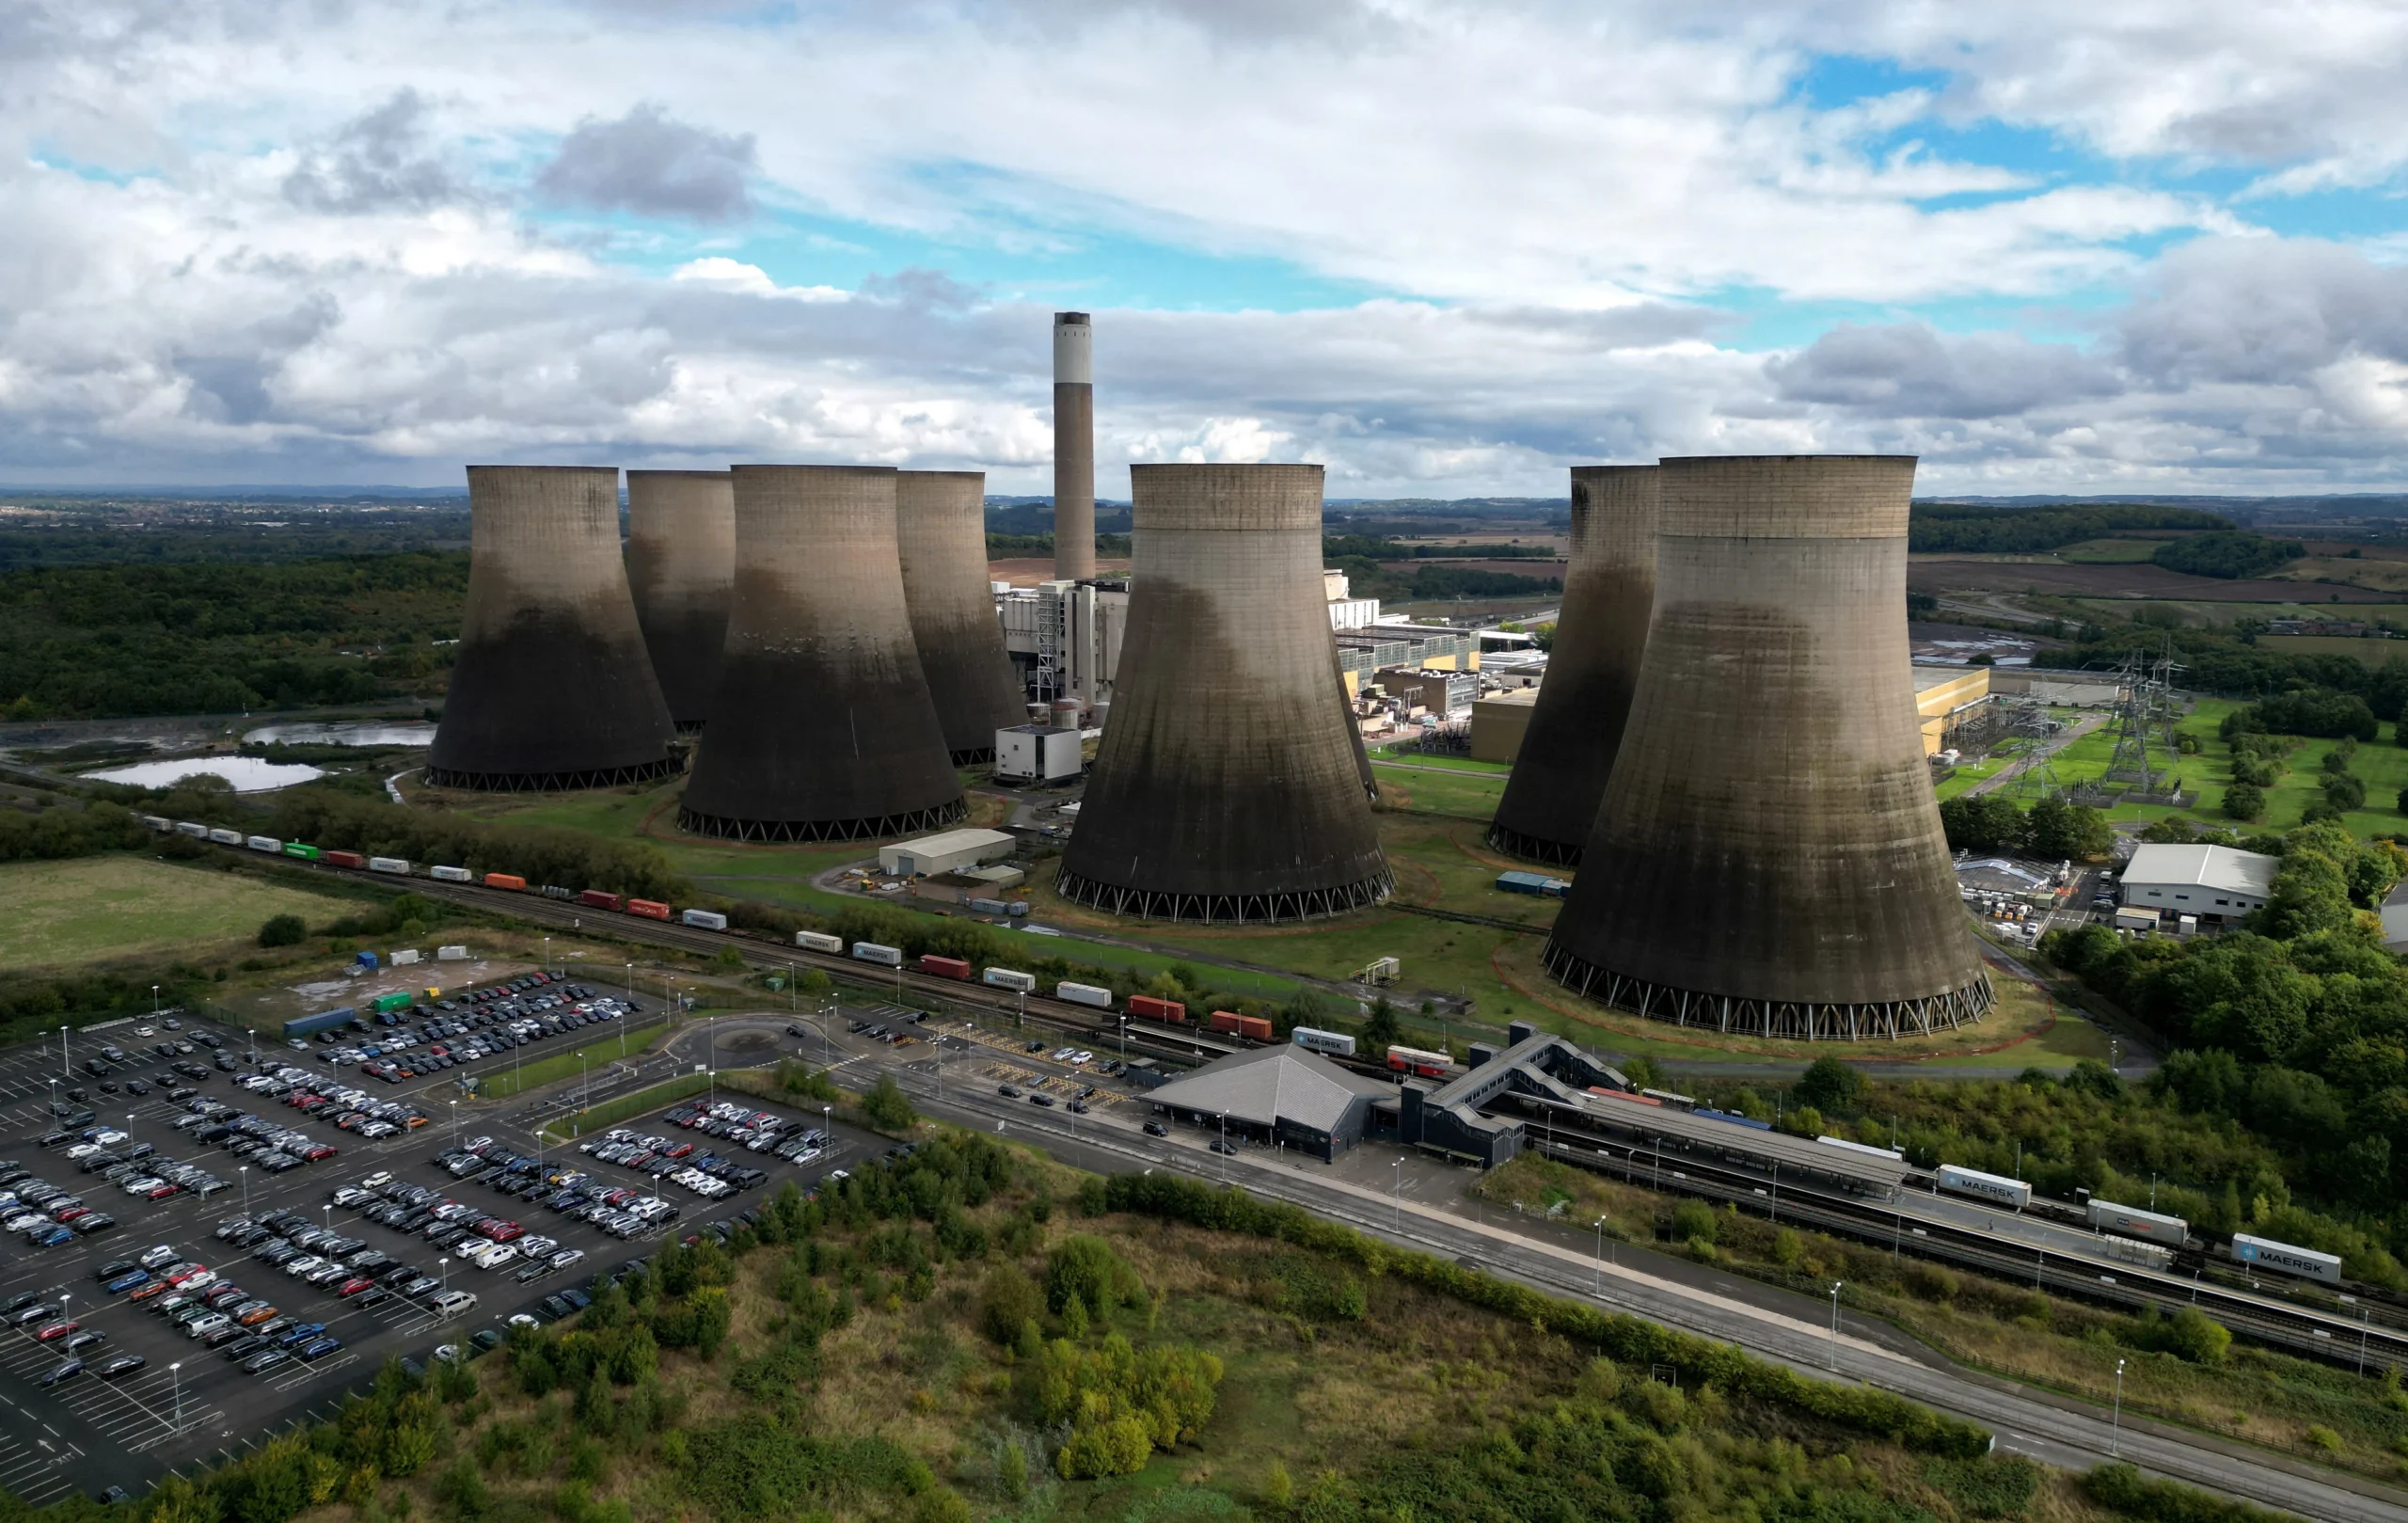
أغلق قراصنة إيرانيون محطة كهرباء بريطانية لمدة أربعة أيام فيما يُعتقد أنه أول هجوم إلكتروني ناجح لإيقاف منشأة توليد في المملكة المتحدة.
وكانت المحطة المتضررة صغيرة نسبيًا، ولم يؤدي إغلاقها إلى تعطيل إمدادات الكهرباء أو توليدها على نطاق أوسع في بريطانيا، وفقًا لصحيفة التلغراف.
ورفض المسؤولون تحديد هوية المنشأة، مستشهدين بمخاوف أمنية.
وأمضى الموظفون أربعة أيام في محاولة استعادة العمليات بعد أن أدى الهجوم إلى تعطيل الموقع.
خرق غير مسبوق للمملكة المتحدة
ويُعتقد أن هذا الحادث هو أنجح هجوم إلكتروني من نوعه ضد البنية التحتية للطاقة البريطانية.
على الرغم من التحذيرات المتكررة بشأن المحاولات الأجنبية لاختراق البنية التحتية الوطنية الحيوية، لم يكن يُعتقد سابقًا أن المتسللين نجحوا في إجبار محطة كهرباء في المملكة المتحدة على التوقف عن العمل.
وقال مصدر حكومي إن المولد كان أقل بكثير من المستوى الذي يجب على المشغلين الإبلاغ فيه بشكل قانوني عن النشاط السيبراني.
وقال المصدر: “إنه موقع صغير الحجم للغاية، وأقل من خطأ تقريبي مقارنة بسعة الشبكة”.
وأضافت الحكومة أن نظام الطاقة الأوسع لم يكن في خطر على الإطلاق.
رابط إيراني مشتبه به
وقع الهجوم في نفس الفترة تقريبًا التي حدثت فيها سلسلة من الخروقات السيبرانية التي أثرت على البنية التحتية للمياه في 12 ولاية أمريكية.
أصابت هذه الحوادث مرافق معالجة مياه الصرف الصحي، وتسببت، في بعض الحالات، في حدوث فيضانات، وانخفاض ضغط المياه، وتحذيرات من غليان الماء.
وأرجع مكتب التحقيقات الفيدرالي الهجمات الأمريكية إلى “جهات فاعلة إلكترونية خبيثة”، في حين أشارت مصادر حكومية في وقت لاحق إلى أن التهديد من المحتمل أن يكون قد نشأ في طهران.
لا يُعتقد أن الهجوم البريطاني كان يهدف إلى إلحاق ضرر كبير بالمدنيين ولم يلاحظه الجمهور على نطاق واسع.
وكان أحد الأهداف المحتملة هو إثبات أن المتسللين المرتبطين بالحرس الثوري الإسلامي الإيراني يمكنهم اختراق الأنظمة البريطانية وتعطيل البنية التحتية الحساسة.
استجابة الحكومة
أطلعت حكومة المملكة المتحدة الرؤساء التنفيذيين لشركة الكهرباء بعد الحادث وأرسلت نصائح للشركات بشأن الإجراءات الأمنية والخطوات التالية.
ومن المفهوم أيضًا أنه تم الإبلاغ عن الهجوم إلى المركز الوطني للأمن السيبراني، وهو الذراع العام لـ GCHQ المسؤول عن المساعدة في حماية البنية التحتية الوطنية من التهديدات السيبرانية.
ورفض NCSC التعليق على الحادث الفردي.
وقال رئيسها التنفيذي، ريتشارد هورن، في يونيو/حزيران إن الوكالة تعاملت مع أكثر من 200 هجوم على البنية التحتية الوطنية الحيوية خلال العام السابق.
التهديد السيبراني الأوسع
وحذرت وكالات المخابرات البريطانية والأمريكية مرارا وتكرارا من هجمات مرتبطة بروسيا والصين وإيران وكوريا الشمالية.
وتسببت حوادث سابقة في بريطانيا في تعطيل أنظمة هيئة الخدمات الصحية الوطنية والمدارس ومنشآت التصنيع، في حين كشفت انتهاكات أخرى بيانات العملاء والناخبين.
وقدر تقييم المخاطر الصادر عن مكتب مجلس الوزراء الشهر الماضي احتمال وقوع هجوم سيبراني خطير وناجح ضد البنية التحتية المحلية بنسبة تتراوح بين 5 و25 بالمئة.
وحذر التقييم أيضًا من أن الذكاء الاصطناعي يمكن أن يجعل العمليات السيبرانية أسرع وأرخص وأسهل في الإطلاق.

