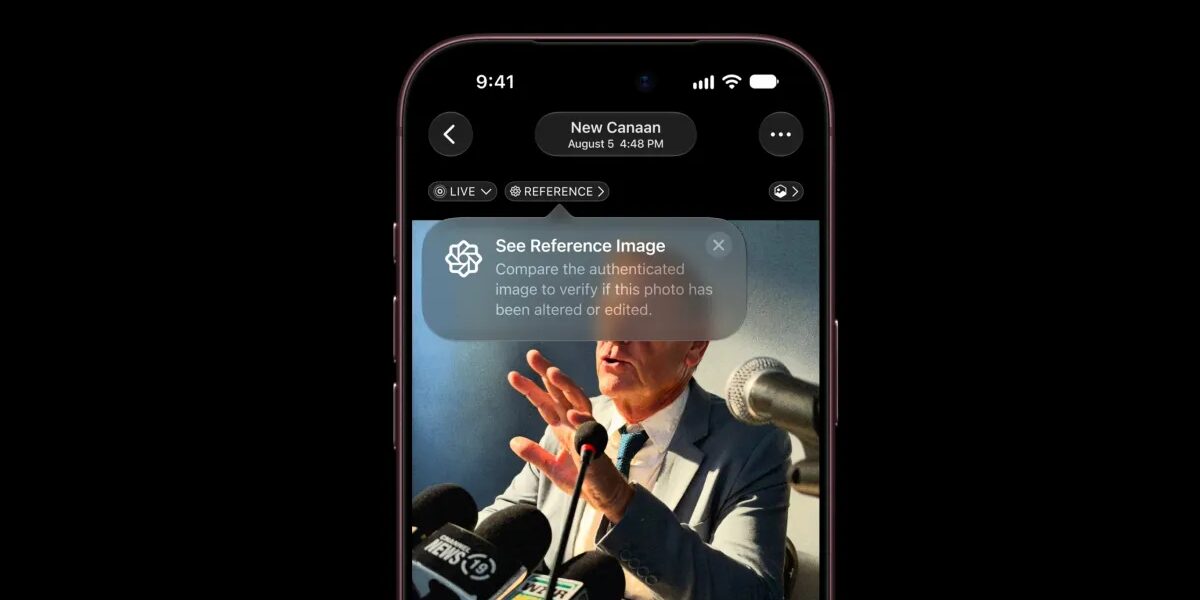
منشور جديد على مدونة Apple’s Security Research يعرض بالتفصيل التكنولوجيا الرائعة والهندسة المعمارية والتفكير وراء هاتف iPhone 18 Pro الجديد وضع كاميرا الصورة المرجعية. وهنا التفاصيل
تشرح Apple سبب تطويرها لوضع كاميرا الصورة المرجعية الجديد
في تدوينة بعنوان “صورة Apple المرجعية: نهج جديد للتصوير الفوتوغرافي الذي تم التحقق منه”، تتعمق شركة Apple في كيفية عمل نظام أصالة التصوير الفوتوغرافي الجديد الخاص بها.
يؤكد المنشور أن دافع الشركة لبناء صورة Apple المرجعية كان بمثابة العائق المتناقص باستمرار أمام إنشاء الصور أو تعديلها صناعيًا.
توضح شركة Apple أنه على الرغم من أن معايير الصناعة مثل C2PA تساعد في معالجة المشكلة، إلا أنها تظل عرضة للتسوية في نقاط في سلسلة التحرير.
ولهذا السبب، قامت شركة أبل بتطوير نظام سلسلة التحقق الإبداعي المذهل، والذي يتسم بالخصوصية والآمنة، وعلى حد علم الشركة، فهو “نظام مصدر الصور الوحيد الذي يوفر دفاعات آمنة كميا”.
“معيار جديد للتصوير الرقمي الذي يمكن التحقق منه”
فيه توضيح، تستخدم Apple مصطلحات التصوير الفوتوغرافي الكلاسيكية، مثل الصورة السلبية الرقمية الآمنة، التي تحتوي على وحدات البكسل الأولية التي تم التقاطها بالإضافة إلى معلومات مثل البيانات الوصفية الموقعة والطوابع الزمنية، ويتم تطويرها في بيئة آمنة وخاصة ويمكن التحقق منها داخل الشركة الحوسبة السحابية الخاصة بناء.
هذا الأصالة الدلالية هو مجرد واحد من المتطلبات الأساسية الثلاثة التي تقول Apple إنه يجب أن يفي بها نظام مصدر التصوير الفوتوغرافي عالي الجودة، والشرطان الآخران هما القدرة على التكيف مع التسوية و الحفاظ على الخصوصية.
إذا حدد نظام تسجيل الثقة الخاص بشركة Apple أحد المستشعرات على أنه ذو نقاط منخفضة وتم إبطال هذا المستشعر، فلن يقوم Private Cloud Compute بالتوقيع على الصور المرجعية التي تم التقاطها بواسطته.
وبالمثل، يمكن إلغاء الصور المرجعية الفردية إذا تم تحديدها لاحقًا على أنها احتيالية، حيث تقوم أجهزة Apple بإحضار قوائم الإلغاء المحدثة بانتظام.
جانب آخر مثير للاهتمام في سلسلة ثقة الصور المرجعية لشركة Apple هو أنها تبدأ بمجرد تهيئة مستشعر الكاميرا لأول مرة، أثناء عملية تصنيع iPhone.
يقوم المستشعر بإنشاء زوج مفاتيح توقيع، مع الاحتفاظ بالمفتاح الخاص لنفسه أثناء مشاركة مفتاح التحقق العام مع محطة تسجيل المصنع، والتي تقوم بعد ذلك بتوقيعه مع مرجع مصدق للمصنع وتسجيله في بيان أجهزة الجهاز.
سيتم استخدام هذا المفتاح الخاص لاحقًا لتوقيع كل صورة تم التقاطها في وضع الصورة المرجعية، وربط بيانات البكسل الملتقطة والبيانات التعريفية للمستشعر بمستشعر الكاميرا المحدد قبل أن تصل الصورة إلى نظام التشغيل iOS لمزيد من المعالجة.
تستخدم Apple أيضًا طوابع زمنية مشفرة لإنشاء نافذة يمكن التحقق منها لمعرفة وقت التقاط كل صورة. بدلاً من الاعتماد على الطابع الزمني الذي يوفره نظام التشغيل العام للجهاز، والذي تقول الشركة إنه يمكن اختراقه، يتلقى iPhone بشكل دوري رمزًا آمنًا للطابع الزمني يعمل بمثابة حد أدنى.
ثم يطلب آخر بعد الالتقاط لتحديد الحد الأعلى، مما يسمح لشركة Apple بالتحقق من أنه تم التقاط الصورة في وقت ما بين الاثنين.
ال الجيب الآمن يلعب أيضًا دورًا من خلال توقيع البيانات الوصفية التي تنشأ خارج مستشعر الكاميرا. يتحقق Private Cloud Compute لاحقًا من هذه التوقيعات، ويؤكد أن المستشعر وSecure Enclave ينتميان إلى نفس iPhone، ويتحقق من الطوابع الزمنية قبل تطوير الصورة السلبية الرقمية الآمنة.
بمجرد اجتياز هذه الاختبارات، تقوم Private Cloud Compute بمعالجة الصورة السلبية في صورة JPEG المرجعية النهائية وتوقيعها باستخدام مزيج من التشفير التقليدي وما بعد الكمي، والذي تقول Apple إنه مصمم للحفاظ على الصورة قابلة للتحقق حتى ضد الهجمات الكمومية المستقبلية.
وتستمر شركة Apple في توضيح أن إطار الصورة المرجعية تم تصميمه بحيث لا يتمكن مراقب خارجي من تحديد هوية المصور، أو الجهاز الذي التقط صورة معينة، أو ما إذا كان نفس الجهاز قد التقط صورتين مرجعيتين.
تلاحظ Apple أن هذا مهم بشكل خاص للمصورين الذين يعملون في بيئات حساسة، مثل مناطق النزاع، حيث لا يتطلب إثبات صحة الصورة التخلي عن عدم الكشف عن هويته.
يُعد منشور مدونة أبحاث الأمان هذا بمثابة قراءة رائعة حقًا، حتى لو لم تكن شخصًا تقنيًا. يمكنك قراءتها هنا.
يستحق التدقيق على الأمازون
FTC: نحن نستخدم الروابط التابعة التلقائية لكسب الدخل. أكثر.
9to5mac.com