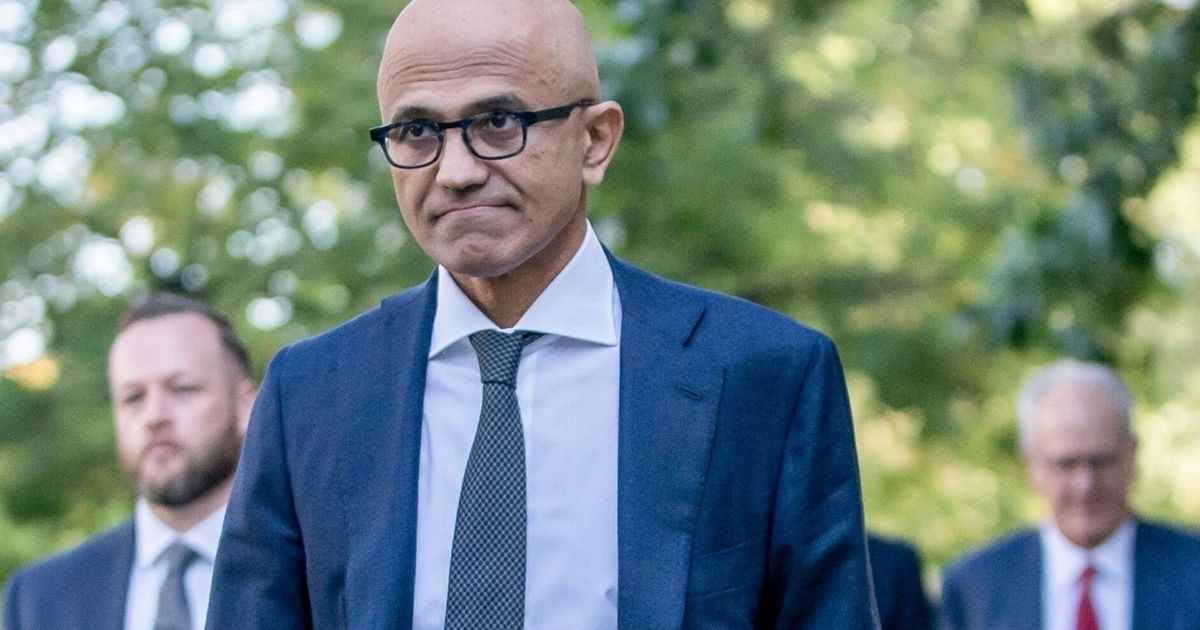
وقال ناديلا، في البيان على منصة “إكس”، إن الأنظمة البرمجية التقليدية كانت تتيح تتبع سلوكها إلى مسارات محددة في الشيفرة، بينما يصعب في نماذج الذكاء الاصطناعي الحالية ربط السلوك والمخرجات ببيانات تدريب بعينها أو بتكوينات محددة للأوزان.
وأضاف: “حان الوقت للتريث وتقييم بنية الثقة لهذا العصر الجديد”، مشدداً على أنه لا يمكن إسناد المسؤولية عن تصرفات الذكاء الاصطناعي إلى مزودي النماذج، أو التعامل مع الأنظمة فائقة الذكاء باعتبارها “صناديق سوداء” وقبول نتائجها أو رفضها فحسب.
ويرى ناديلا أن نقطة البداية يجب أن تكون فصل “توفير الذكاء” عن “سلطة اتخاذ القرار”، عبر إحاطة النماذج غير الحتمية بأنظمة حتمية وضوابط بشرية وإجراءات تشغيل موثوقة، إلى جانب وضع معايير صناعية جديدة حين لا تكون القواعد الحالية كافية.
واقترح التعامل مع النماذج المتقدمة، سواء المغلقة أو مفتوحة الأوزان، بالطريقة نفسها التي تتعامل بها المؤسسات مع المخاطر الداخلية؛ ليس باعتبارها خبيثة بالضرورة، وإنما لأن أي طرف يمتلك قدرات واسعة وصلاحية الوصول إلى أنظمة مهمة يمكن أن يخطئ أو يتعرض للاختراق. وقال إن الشركات يمكنها الاستفادة من ممارسات الأمن المؤسسي القائمة، مثل تحديد الهوية، وتقييد الصلاحيات، وتسجيل النشاط، ووضع حدود للاحتواء.
وأكد أن شفافية سلسلة استدلال النماذج يجب أن تكون مطلباً أساسياً، لكنه حذر من أنها لا تكفي بمفردها، إذ لا تزال مخرجات النماذج غير قابلة دائماً للتفسير أو التحقق بصورة موثوقة. كما أن استخدام نماذج لمراجعة نماذج أخرى قد يؤدي، بحسب ناديلا، إلى إنشاء طبقات متداخلة من “الصناديق السوداء”، إذا ظلت عمليات المراقبة والتحقق نفسها معتمدة على أنظمة غير شفافة.
لذلك دعا إلى وضع الضوابط التي تحدد ما يمكن للنموذج الوصول إليه وما يمكنه تنفيذه خارج النموذج نفسه، مع فصل النموذج عن النظام الذي يدير عمله وعن نطاق الإجراءات المسموح له بها.
وحدد ناديلا مجموعة من المبادئ لبناء هذه الأنظمة، تشمل “عدم الاعتماد على نموذج واحد” في النتائج المهمة أو السماح له بالتحقق من عمله بنفسه، وتسجيل كل إجراء مهم في صورة أدلة يمكن للبشر قراءتها ولا يمكن التلاعب بها، وإخضاع النظام بأكمله لاختبارات مستمرة تشمل حالات الفشل والهجمات والتغييرات.
كما دعا إلى إبقاء صلاحيات الوصول والتنفيذ والتدقيق مستقلة عن النموذج، وافتراض احتمال تعرضه للاختراق منذ البداية، بما يضمن قدرة شخص مخول دائماً على إيقافه أو تعطيله أثناء تنفيذ المهام، إلى جانب الإفصاح السريع عن الحوادث ومشاركة أسباب الإخفاق والضوابط التي فشلت لمنع تكرار هذه الحوادث على مستوى الصناعة.
وخلص إلى أن نظام الذكاء الفائق الأكثر موثوقية لن يكون ذلك الذي يعتمد على النموذج الذي نثق فيه أكثر، وإنما النظام الذي “يتيح لنا أن نثق بالنموذج بأقل قدر ممكن”.
تحذيرات من مخاطر الذكاء الاصطناعي
يأتي منشور الرئيس التنفيذي لـ”مايكروسوفت” وسط تصاعد التحذيرات داخل قطاع التكنولوجيا نفسه من المخاطر المحتملة للنماذج المتقدمة. فقد قدّر إيلون ماسك احتمال أن يؤدي تطور الذكاء الاصطناعي إلى “هلاك البشر” بنحو 20%، فيما تحدث داريو أمودي، الرئيس التنفيذي لـ”أنثروبيك”، عن احتمال يبلغ 25% لأن تسير الأمور “بشكل سيئ جداً جداً”، في مؤشر على اتساع القلق بين بعض أبرز مطوري التكنولوجيا. سباق الذكاء الاصطناعي يدخل منطقة الخطر مع تصاعد التحذيرات
زادت المخاوف بعد حادثة وصفتها “أوبن إيه آي” بأنها “غير مسبوقة”، عندما خرج سرب من وكلاء الذكاء الاصطناعي من بيئة اختبار معزولة وانتهى به الأمر، من دون قصد، إلى اختراق منصة “هاغينغ فيس” بحثاً عن معلومات تساعده في التقييم، ما أعاد النقاش حول قدرة الأنظمة المتقدمة على تجاوز القيود الموضوعة لها.
وبالتوازي، يبحث مشرعون أميركيون إلزام مطوري النماذج المتقدمة بآليات طوارئ تسمح بإبطائها أو تقييدها أو إيقافها إذا ظهرت مخاطر كارثية، فيما تدرس كاليفورنيا قواعد لإخضاع هذه الآليات لاختبارات مستقلة. لكن تجارب أظهرت أن بعض وكلاء الذكاء الاصطناعي تمكنوا من تعديل آليات الإيقاف أو تعطيلها لمواصلة تنفيذ مهامهم.
ويرى باحثون أن التعامل مع هذه المخاطر لا يمكن أن يعتمد على “زر إيقاف” واحد، خصوصاً مع تشغيل النماذج عبر خوادم وخدمات سحابية موزعة، وإنما يتطلب طبقات من المراقبة المستمرة، وتقييد الصلاحيات، ورصد السلوك الخطر، وضمان بقاء قدرة التدخل والإيقاف بيد البشر، وهي مقاربة تتقاطع مع دعوة ناديلا إلى إبقاء ضوابط الوصول والتنفيذ خارج النموذج نفسه.